搜索到
87
篇与
的结果
-
 【深度学习KylinOS一】【麒麟系统环境安装之Docker】麒麟系统V10 怎么使用自带的docker 麒麟系统安装docker 服务器环境在 arm64(aarch64) 架构服务器上基于国产化操作系统安装 docker 服务## 查看系统版本,确认版本 cat /etc/kylin-release Kylin Linux Advanced Server release V10 (Tercel) ## 操作系统 uname -p aarch64 ## 内核版本(≥ 3.10) uname -r 4. 19.90-21.2.ky10.aarch64 ## iptables 版本(≥ 1.4) iptables --version iptables v1.8.1 (legacy)吐槽所谓的国产操作系统在我看来即换皮改名操作系统,不可否认他们在权限审计方面做的比原版开源的操作系统更复杂更细腻(但是这些应该都可以自己通过 PAM 之类的配置吧)。由于工作原因需要接触当前主流的大部分 GNU/Linux、*BSD、国产操作系统,在目前已接触的多款所谓的基于 Debian 或 Fedora 二次开发的操作系统中感触最深的不是他们上面加的各种权限审计限制,而是他们改了包名导致在安装 deb 或者 rpm 包时出现各种依赖问题。例如 CentOS7 的 rpm 包标识为 el7 麒麟上面则改成了 ky10,在安装一些软件时由于依赖问题导致同名包安装不上,如果卸载系统上已有包可能会出现系统某些软件服务出现问题,如果不卸载则只能带上痛苦面具去解决冲突。真就自主研发靠改名了。国产的各种麒麟操作系统由于使用者多为政府单位,运行环境又是隔离内网,导致一般情况下只有安装光盘没有完整的软件源寻找软件源据说银河麒麟基于 CentOS7,但是通过测试最终添加 CentOS8 的源才可以用,因为他喵的 CentOS7 只有 x86_64,而 CentOS8 才有 aarch64,厂商的话都信不得哦。手动配置了 CentOS8 的源后,yum makecache 可以正常缓存,但是 yum -y update 会出现多个依赖错误问题,通过 yum -y install package-name 可以安装软件,但是依赖问题依然很难受。最终在配置好 CentOS8 与 Docker-ce 官方源后由于依赖问题放弃了通过 yum 在线安装,直接下载如下 rpm 包安装依然不行。通过二进制安装 docker通过在线软件源和 rpm 包不能直接安装,那么只能选择通过编译安装了,去官网找了下发现提供有编译好的 docker 二进制包,直接下载二进制包安装吧,感谢 golang 的跨平台性。安装条件64位的操作系统# uname -p aarch64Linux 内核版本 ≥ 3.10# uname -r 4. 19.90-17.ky10.aarch64iptables 版本 ≥ 1.4# iptables --version iptables v1.8.1 (legacy)一个 ps 可执行文件,通常由 procps 或类似的包提供。安装 Docker选择并下载 docker-ce 二进制包文件官网下载地址: Index of linux/static/stable/aarch64/wget https://download.docker.com/linux/static/stable/aarch64/docker-20.10.7.tgz解压下载好的压缩包tar -zxvf docker-20.10.7.tgz移动解压出来的二进制文件到 /usr/bin 目录中mv docker/* /usr/bin/测试启动dockerd添加 systemd添加 docker 的 systemd 服务脚本至 /usr/lib/systemd/system/脚本参考自 https://github.com/docker/docker-cevim /usr/lib/systemd/system/docker.service [Unit] Description=Docker Application Container Engine Documentation=https://docs.docker.com After=network-online.target docker.socket firewalld.service containerd.service Wants=network-online.target Requires=docker.socket containerd.service [Service] Type=notify # the default is not to use systemd for cgroups because the delegate issues still # exists and systemd currently does not support the cgroup feature set required # for containers run by docker ExecStart=/usr/bin/dockerd -H fd:// --containerd=/run/containerd/containerd.sock ExecReload=/bin/kill -s HUP $MAINPID TimeoutStartSec=0 RestartSec=2 Restart=always # Note that StartLimit* options were moved from "Service" to "Unit" in systemd 229. # Both the old, and new location are accepted by systemd 229 and up, so using the old location # to make them work for either version of systemd. StartLimitBurst=3 # Note that StartLimitInterval was renamed to StartLimitIntervalSec in systemd 230. # Both the old, and new name are accepted by systemd 230 and up, so using the old name to make # this option work for either version of systemd. StartLimitInterval=60s # Having non-zero Limit*s causes performance problems due to accounting overhead # in the kernel. We recommend using cgroups to do container-local accounting. LimitNOFILE=infinity LimitNPROC=infinity LimitCORE=infinity # Comment TasksMax if your systemd version does not support it. # Only systemd 226 and above support this option. TasksMax=infinity # set delegate yes so that systemd does not reset the cgroups of docker containers Delegate=yes # kill only the docker process, not all processes in the cgroup KillMode=process OOMScoreAdjust=-500 [Install] WantedBy=multi-user.target根据 docker.service 中 Unit.After 需求添加 docker.socket 脚本至 /usr/lib/systemd/system/脚本参考自 https://github.com/docker/docker-cevim /usr/lib/systemd/system/docker.socket [Unit] Description=Docker Socket for the API [Socket] # If /var/run is not implemented as a symlink to /run, you may need to # specify ListenStream=/var/run/docker.sock instead. ListenStream=/run/docker.sock SocketMode=0660 SocketUser=root SocketGroup=docker [Install] WantedBy=sockets.target注意:如果缺少该文件,启动 docker 时会报如下错误:# systemctl start docker Failed to start docker.service: Unit docker.socket not found.根据 docker.service 中 Unit.After 需求添加 containerd.service 脚本至 /usr/lib/systemd/system/vim /usr/lib/systemd/system/containerd.service # Copyright The containerd Authors. # # Licensed under the Apache License, Version 2.0 (the "License"); # you may not use this file except in compliance with the License. # You may obtain a copy of the License at # # http://www.apache.org/licenses/LICENSE-2.0 # # Unless required by applicable law or agreed to in writing, software # distributed under the License is distributed on an "AS IS" BASIS, # WITHOUT WARRANTIES OR CONDITIONS OF ANY KIND, either express or implied. # See the License for the specific language governing permissions and # limitations under the License. [Unit] Description=containerd container runtime Documentation=https://containerd.io After=network.target local-fs.target [Service] ExecStartPre=-/sbin/modprobe overlay ExecStart=/usr/bin/containerd Type=notify Delegate=yes KillMode=process Restart=always RestartSec=5 # Having non-zero Limit*s causes performance problems due to accounting overhead # in the kernel. We recommend using cgroups to do container-local accounting. LimitNPROC=infinity LimitCORE=infinity LimitNOFILE=infinity # Comment TasksMax if your systemd version does not supports it. # Only systemd 226 and above support this version. TasksMax=infinity OOMScoreAdjust=-999 [Install] WantedBy=multi-user.target注意:如果缺少该文件,启动 docker 时会报如下错误:# systemctl restart docker Failed to restart docker.service: Unit containerd.service not found.重载 systemd 配置文件systemctl daemon-reload创建 docker 组groupadd docker如不创建 docker 组在通过 systemctl 启动时会报错如下Dependency failed for Docker Application Container Engine. Job docker.service/start failed with result 'dependency'.启动 docker 服务systemctl start docker systemctl enable docker修改 docker 配置文件并查看安装好的 docker 基本信息在 /etc/docker/daemon.json 中添加如下内容:vim /etc/docker/daemon.json vim /etc/docker/daemon.json { "data-root":"/data/docker", "exec-opts":[ "native.cgroupdriver=systemd" ] }重启 docker 服务systemctl restart docker查看 docker info常用操作命令1.查看系统版本,确认版本 # cat /etc/kylin-release Kylin Linux Advanced Server release V10 (Tercel) 2. 查看系统架构(服务器如果是鲲鹏,架构是aarch64) # uname -p aarch64 3. 内核版本 # uname -r 4. 19.90-23.8.v2101.ky10.aarch64 4. iptables版本 # iptables --version iptables v1.8.1 (legacy) 5. 启动docker systemctl start docker systemctl enable docker 6. 获取操作系统的版本详细信息 lsb_release -a(第一种) cat /etc/os-release (第二种) 7. 查看系统是64位还是32位 第一种方式:getconf LONG_BIT 第二种方式:file /bin/ls 第三种方式:lsb_release -a 8. 查看linux版本 第一种方式使用这个命令查看 lsb_release -a 第二种方式使用这个命令查看cat /etc/issue(仅适用于linux) 第三种方式使用这个命令查看 执行cat /etc/redhat-release 9. 查看CPU配置信息 cat /proc/cpuinfo lscpu 10. 查看内存配置信息 cat /proc/meminfo 11. 查看硬盘信息 df -h 12. 查看当前linux的版本 cat /etc/redhat-release rpm -q centos-release 13. 修改DNS配置 vim /etc/resolv.conf 14. 查看外网IP curl cip.cc curl ifconfig.me curl ipinfo.io 15. 获取操作系统分支号 hostnamectl
-
LINUX 防火墙开放端口,查看状态,查看开放端口 1.查看防火墙状态:active (running) 即是开启状态systemctl status firewalld查看已开发端口命令:firewall-cmd --list-all新增防火墙开放端口:firewall-cmd --zone=public --add-port=3306/tcp --permanent开放端口后需要重新加载防火墙:firewall-cmd --reloadfirewalld的基本使用命令:启动: systemctl start firewalld 关闭: systemctl stop firewalld 查看状态: systemctl status firewalld 开机禁用 : systemctl disable firewalld 开机启用 : systemctl enable firewalld配置firewalld-cmd命令查看版本: firewall-cmd --version 查看帮助: firewall-cmd --help 显示状态: firewall-cmd --state 查看所有打开的端口: firewall-cmd --zone=public --list-ports 更新防火墙规则: firewall-cmd --reload 查看区域信息: firewall-cmd --get-active-zones 查看指定接口所属区域: firewall-cmd --get-zone-of-interface=eth0 拒绝所有包:firewall-cmd --panic-on 取消拒绝状态: firewall-cmd --panic-off 查看是否拒绝: firewall-cmd --query-panicsystemctl相关命令启动一个服务:systemctl start firewalld.service 关闭一个服务:systemctl stop firewalld.service 重启一个服务:systemctl restart firewalld.service 显示一个服务的状态:systemctl status firewalld.service 在开机时启用一个服务:systemctl enable firewalld.service 在开机时禁用一个服务:systemctl disable firewalld.service 查看服务是否开机启动:systemctl is-enabled firewalld.service 查看已启动的服务列表:systemctl list-unit-files|grep enabled 查看启动失败的服务列表:systemctl --failed
-
【环境安装记录深入学习一:mysql数据库使用移动目录的方式进行迁移】Linux环境MySQL 的迁移(对data目录的直接拷贝) MySQL迁移文档在虚拟机的测试MySQL直接复制data目录方式迁移测试环境服务器A: centos-release-7-8.2003.0.el7.centos.x86_64/MySQL 5.7.32 服务器B: centos-release-7-8.2003.0.el7.centos.x86_64/MySQL 5.7.32迁移步骤停止服务器A和服务器B的MySQL服务systemctl stop mysqld将服务器A的MySQL的data目录从服务器A,除了ib_logfile*外统一复制到服务器B的data目录下可能会报错,可以用cat /var/log/mysqld.log查看日志数据拷贝完成后:##进入到拷贝数据的目录 cd /var/lib/mysql/ ##因为上传的数据拥有者是root,我们需要变更成mysql chown -R mysql.mysql * ##这一步暂定,如果有报错,说无权限,则 chmod -R 777 * ## 配置文件中加上 lower_case_table_names=1 即可。 #是否对sql语句大小写敏感,1表示不敏感 vim /etc/my.cnf #加上这句话 lower_case_table_names=1报错解决办法报错一:mysqld: File '.\binlog.000005' not found (OS errno 2 - No such file or directory) 2022-07-19T01:01:20.153111Z 0 [ERROR] [MY-010958] [Server] Could not open log file. 2022-07-19T01:01:20.154277Z 0 [ERROR] [MY-010041] [Server] Can't init tc log提示找不到 “binlog.000005”文件,由于打不开这个文件,因此启动终止。这个是MySQL运行时使用的二进制日志文件,主要用于记录更改数据的语句,这里由于不知何种原因被删除了,造成MySQL服务无法正常启动。.\binlog.000004 .\binlog.000005解决方案可以看到最后一个文件为“binlog.000005”,解决的办法很简单,就是删除“binlog.index”文件,这样MySQL将默认重建“binlog.000001”二进制日志文件,MySQL服务正常启动!最后的最后systemctl start mysqld
-
【环境安装记录Mysql卸载篇】Linux系统下Mysql卸载 前言在这之前先把Mysql卸载,记录一下卸载步骤。1.停止mysql服务systemctl stop mysqld2.查看mysql的rpm软件包rpm -qa |grep -i mysql3.删除这些查询到的软件包yum remove mysql-community-libs.x86_64先删libs,再删除剩下的两个。4.删除与mysql相关的linux本地文件先查找到这些文件find / -name mysql再删除对应文件rm -rf xxx #找到的文件目录5.最后删除mysql配置文件rm -rf /etc/my.cnf
-
【环境安装记录libreoffice篇】Centos7.2上安装libreoffice7.1.0.2 环境准备系统环境[root@myhost ~]# cat /etc/redhat-release CentOS Linux release 7.2.1511 (Core) [root@myhost ~]# firewall-cmd --state #查看防火墙的状态 running [root@myhost ~]# firewall-cmd --list-ports #查看防火墙已经开放的端口 [root@myhost ~]# firewall-cmd --list-services #查看防火墙开放的服务 dhcpv6-client ssh #httpd服务默认的端口是80,防火墙允许80/tcp端口访问 [root@myhost ~]# firewall-cmd --zone=public --permanent --add-port=80/tcp success #mysql服务端默认的端口是3306,防火墙允许3306/tcp端口访问 [root@myhost ~]# firewall-cmd --zone=public --permanent --add-port=3306/tcp success [root@myhost ~]# firewall-cmd --reload #重新加载防火墙配置 success [root@myhost ~]# setenforce 0 && getenforce Permissive [root@myhost ~]# sed -i "s/SELINUX=enforcing/SELINUX=disabled/g" /etc/sysconfig/selinux [root@myhost ~]# cat /etc/sysconfig/selinux [root@myhost ~]# ping www.baidu.com PING www.a.shifen.com (220.181.38.150) 56(84) bytes of data. 64 bytes from 220.181.38.150: icmp_seq=1 ttl=52 time=33.6 ms 64 bytes from 220.181.38.150: icmp_seq=2 ttl=52 time=34.8 ms 64 bytes from 220.181.38.150: icmp_seq=3 ttl=52 time=35.2 ms ......升级操作系统[root@myhost tools]# yum update -y 安装依赖包[root@myhost tools]# yum install -y cups-libs cairo安装下载安装包安装包下载地址:https://downloadarchive.documentfoundation.org/libreoffice/old/7.1.0.2/rpm/x86_64/LibreOffice_7.1.0.2_Linux_x86-64_rpm.tar.gzhttps://downloadarchive.documentfoundation.org/libreoffice/old/7.1.0.2/rpm/x86_64/LibreOffice_7.1.0.2_Linux_x86-64_rpm_sdk.tar.gz[root@myhost ~]# cd /home/tools/ [root@myhost tools]# wget https://downloadarchive.documentfoundation.org/libreoffice/old/7.1.0.2/rpm/x86_64/LibreOffice_7.1.0.2_Linux_x86-64_rpm.tar.gz [root@myhost tools]# wget https://downloadarchive.documentfoundation.org/libreoffice/old/7.1.0.2/rpm/x86_64/LibreOffice_7.1.0.2_Linux_x86-64_rpm_sdk.tar.gz [root@myhost tools]# ll 总用量 37048 -rw-r--r-- 1 root root 217813520 5月 14 10:10 kkFileView-3.5.1.tar.gz -rw-r--r-- 1 root root 38540015 5月 14 14:08 LibreOffice_7.1.0.2_Linux_x86-64_rpm_sdk.tar.gz -rw-r--r-- 1 root root 269379828 1月 16 2021 LibreOffice_7.1.0.2_Linux_x86-64_rpm.tar.gz 创建安装目录[root@myhost tools]# mkdir /opt/libreoffice7.1/把下载的包上传到目录/opt/libreoffice7.1/中[root@myhost tools]# cd /opt/libreoffice7.1/ [root@myhost libreoffice7.1]# ll 总用量 0 [root@myhost libreoffice7.1]# cp /home/tools/LibreOffice_7.1.0.2_Linux_x86-64_rpm* ./ [root@myhost libreoffice7.1]# ll 总用量 300708 -rw-r--r-- 1 root root 38540015 9月 7 10:51 LibreOffice_7.1.0.2_Linux_x86-64_rpm_sdk.tar.gz -rw-r--r-- 1 root root 269379828 9月 7 10:51 LibreOffice_7.1.0.2_Linux_x86-64_rpm.tar.gz解压安装包[root@myhost libreoffice7.1]# tar xf LibreOffice_7.1.0.2_Linux_x86-64_rpm_sdk.tar.gz [root@myhost libreoffice7.1]# tar xf LibreOffice_7.1.0.2_Linux_x86-64_rpm.tar.gz [root@myhost libreoffice7.1]# ll 总用量 300708 drwxr-xr-x 4 root root 45 1月 15 2021 LibreOffice_7.1.0.2_Linux_x86-64_rpm drwxr-xr-x 3 root root 17 1月 15 2021 LibreOffice_7.1.0.2_Linux_x86-64_rpm_sdk -rw-r--r-- 1 root root 38540015 9月 7 10:51 LibreOffice_7.1.0.2_Linux_x86-64_rpm_sdk.tar.gz -rw-r--r-- 1 root root 269379828 9月 7 10:51 LibreOffice_7.1.0.2_Linux_x86-64_rpm.tar.gz 分别进入解压之后的目录中执行安装命令[root@myhost libreoffice7.1]# cd /opt/libreoffice7.1/LibreOffice_7.1.0.2_Linux_x86-64_rpm/RPMS [root@myhost RPMS]# pwd /opt/libreoffice7.1/LibreOffice_7.1.0.2_Linux_x86-64_rpm/RPMS [root@myhost RPMS]# yum localinstall -y *.rpm [root@myhost RPMS]# cd ../../ [root@myhost libreoffice7.1]# cd /opt/libreoffice7.1/LibreOffice_7.1.0.2_Linux_x86-64_rpm_sdk/RPMS/ [root@myhost RPMS]# pwd /opt/libreoffice7.1/LibreOffice_7.1.0.2_Linux_x86-64_rpm_sdk/RPMS [root@myhost RPMS]# yum localinstall -y *.rpm [root@myhost RPMS]# cd ../../确认安装是否成功### 默认安装到创建的目录中 [root@myhost libreoffice7.1]# pwd /opt/libreoffice7.1 [root@myhost libreoffice7.1]# ll 总用量 303412 -rw-r--r-- 1 root root 1709564 1月 15 2021 CREDITS.fodt drwxr-xr-x 3 root root 4096 9月 7 10:56 help drwxr-xr-x 4 root root 45 1月 15 2021 LibreOffice_7.1.0.2_Linux_x86-64_rpm drwxr-xr-x 3 root root 17 1月 15 2021 LibreOffice_7.1.0.2_Linux_x86-64_rpm_sdk -rw-r--r-- 1 root root 38540015 9月 7 10:51 LibreOffice_7.1.0.2_Linux_x86-64_rpm_sdk.tar.gz -rw-r--r-- 1 root root 269379828 9月 7 10:51 LibreOffice_7.1.0.2_Linux_x86-64_rpm.tar.gz -rw-r--r-- 1 root root 472959 1月 15 2021 LICENSE -rw-r--r-- 1 root root 544263 1月 15 2021 LICENSE.html -rw-r--r-- 1 root root 5026 1月 15 2021 NOTICE drwxr-xr-x 7 root root 75 9月 7 10:56 presets drwxr-xr-x 11 root root 12288 9月 7 10:57 program drwxr-xr-x 2 root root 25 9月 7 10:56 readmes drwxr-xr-x 11 root root 4096 9月 7 11:00 sdk drwxr-xr-x 36 root root 4096 9月 7 10:57 share ### 删除安装包和解压包 [root@myhost libreoffice7.1]# rm -rf LibreOffice_7.1.0.2_Linux_x86-64_rpm LibreOffice_7.1.0.2_Linux_x86-64_rpm_sdk [root@myhost libreoffice7.1]# rm -rf LibreOffice_7.1.0.2_Linux_x86-64_rpm_sdk.tar.gz LibreOffice_7.1.0.2_Linux_x86-64_rpm.tar.gz [root@myhost libreoffice7.1]# ll 总用量 2704 -rw-r--r-- 1 root root 1709564 1月 15 2021 CREDITS.fodt drwxr-xr-x 3 root root 4096 9月 7 10:56 help -rw-r--r-- 1 root root 472959 1月 15 2021 LICENSE -rw-r--r-- 1 root root 544263 1月 15 2021 LICENSE.html -rw-r--r-- 1 root root 5026 1月 15 2021 NOTICE drwxr-xr-x 7 root root 75 9月 7 10:56 presets drwxr-xr-x 11 root root 12288 9月 7 10:57 program drwxr-xr-x 2 root root 25 9月 7 10:56 readmes drwxr-xr-x 11 root root 4096 9月 7 11:00 sdk drwxr-xr-x 36 root root 4096 9月 7 10:57 share ### 查看命令是否已经存在,命令存在则证明安装成功 [root@myhost libreoffice7.1]# whereis libreoffice7.1 libreoffice7: /usr/bin/libreoffice7.1启动服务[root@myhost libreoffice7.1]# /usr/bin/libreoffice7.1 --headless --accept="socket,host=0.0.0.0,port=8100;urp;" --nofirststartwizard ### 耐心等待一下,这个启动过程稍微有点查看端口或者进程是否启动[root@myhost libreoffice7.1]# netstat -lntup | grep 8100 tcp 0 0 0.0.0.0:8100 0.0.0.0:* LISTEN 94008/soffice.bin [root@myhost libreoffice7.1]# ps -ef |grep soffice root 94008 93976 0 11:05 pts/1 00:00:00 /opt/libreoffice7.1/program/soffice.bin --headless --accept=socket,host=0.0.0.0,port=8100;urp; --nofirststartwizard root 94188 29770 0 11:15 pts/0 00:00:00 grep --color=auto soffice
-
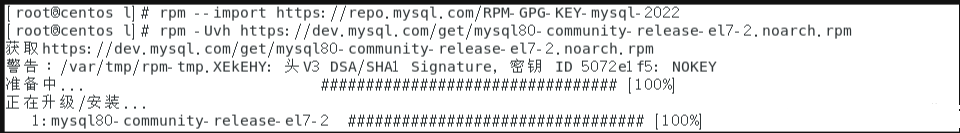
【环境安装记录特别篇】MySQL8.0版本在CentOS系统安装 保姆级教程 从小白开始 步骤清晰简单明了 前言为什么会有这个特别篇?因为发现安装了mysql之后,无法使用navicat来进行数据的同步传输,因为环境安装记录一安装的是旧版【Mysql5.6】,而疯子以前的服务器数据库版本为8.0版本。安装配置yum仓库# 更新密钥 rpm --import https://repo.mysql.com/RPM-GPG-KEY-mysql-2022 # 安装Mysql8.x版本 yum库 rpm -Uvh https://dev.mysql.com/get/mysql80-community-release-el7-2.noarch.rpm由于MySQL并不在CentOS的官方仓库中,所以我们通过上述rpm命令:导入MySQL仓库的密钥配置MySQLQ的yum仓库如果在更新密钥时出现如下情况使用yum安装MySQL# yum安装Mysql yum -y install mysql-community-server安装完成后,启动MySQL并配置开机自启动systemctl start mysqld # 启动 systemctl enable mysqld # 开机自启MySQL安装完成后,会自动配置为名称叫做:mysqld的服务,可以被systemctl所管理检查MySQL的运行状态systemctl status mysqld配置获取MySQL的初始密码# 通过grep命令,在/var/log/mysqld.log文件中,过滤temporary password关键字,得到初始密码 grep 'temporary password' /var/log/mysqld.log图中方块里的为初始密码值,复制下来登录MySQL数据库系统# 执行 mysql -uroot -p # 解释 # -u,登陆的用户,MySQL数据库的管理员用户同Linux一样,是root # -p,表示使用密码登陆 # 执行完毕后输入(粘贴)刚刚得到的初始密码,即可进入MySQL数据库,输入密码的时候密码不会显示出来修改root密码切记不要忘了;键ALTER USER 'root'@'localhost' IDENTIFIED WITH mysql_native_password BY '密码'; -- 密码需要符合:大于8位,有大写字母,有特殊符号,不能是连续的简单语句如123,abc设置完新密码后可以按 ctrl+d 退出登陆,再用新密码重新登陆来验证一下允许root远程登录,并设置远程登录密码默认情况下,root用户是不运行远程登录的,只允许在MySQL所在的Linux服务器登陆MySQL系统请注意,允许root远程登录会带来安全风险# 第一次设置root远程登录,并配置远程密码使用如下SQL命令 create user 'root'@'%' IDENTIFIED WITH mysql_native_password BY '密码!'; -- 密码需要符合:大于8位,有大写字母,有特殊符号,不能是连续的简单语句如123,abc (配置了简单密码除外) # 后续修改密码使用如下SQL命令 ALTER USER 'root'@'%' IDENTIFIED WITH mysql_native_password BY '密码';第一个框中填IP地址,但远程登陆IP地址换了,需要重新设置IP,可以用通配符表示所有IP地址后续修改密码如下:退出MySQL控制台页面# 退出命令 exit # 或者通过快捷键退出:ctrl + d检查端口MySQL默认绑定了3306端口,可以通过端口占用检查MySQL的网络状态netstat -anp | grep 3306至此,MySQL就安装完成并可用了,请妥善保存好MySQL的root密码。
-
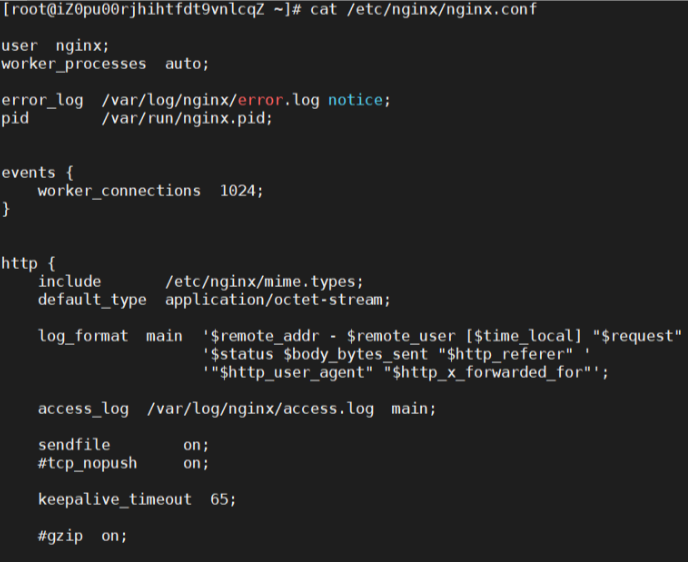
【环境安装记录三】Linux下Yum方式安装Nginx 前言使用Nginx源码进行安装过程比较繁琐,需要提前下载安装GCC编译器、PCRE兼容正则表达式库、zlib压缩库和OpenSSL安全通信的软件库包,然后才能进行Nginx的安装。采用Yum最简单的安装方式能自动解决这些安装依赖,默认情况Centos7中无Nginx的源rpm,需要添加Nginx的源RPM。Linux下Yum安装Nginx添加Nginx源第一种方式: 需要先安装epel-release 因为Nginx并不在官方的yum源中,需要第三方的yum源#我们在Centos下使用yum安装时往往找不到rpm的情况,官方的rpm repository提供的rpm包也不够丰富, #很多时候需要自己编译很痛苦,而EPEL恰恰可以解决这两方面的问题 yum -y install epel-release #更新yum源 yum -y update第二种方式: Nginx官网提供了Centos的源地址,可以如下执行命令添加源rpm -Uvh http://nginx.org/packages/centos/7/noarch/RPMS/nginx-release-centos-7-0.el7.ngx.noarch.rpm安装Nginxyum install -y nginx验证nginx安装是否成功 #查看nginx安装版本,-V可以看到nginx的安装的文件路径 nginx -V # 查看安装的nginx的版本 rpm -qa | grep nginxNginx启动、设置开机自启、查看运行状态、停止命令systemctl start nginx systemctl enable nginx systemctl status nginx systemctl stop nginx相关文件路径①配置文件路径#编辑Nginx配置文件 vi /etc/nginx/nginx.conf #检测配置文件语法是否正确 nginx -t #重新加载Nginx配置 nginx -s reloadNginx默认配置文件(Nginx 1.24.0)②日志路径/var/log/nginx添加开机启动进入系统目录:cd /usr/lib/systemd/system/ 编写nginx.service:vim nginx.service内容如下:Description=nginx - high performance web server After=network.target remote-fs.target nss-lookup.target [Service] Type=forking ExecStart=/usr/local/nginx/sbin/nginx -c /usr/local/nginx/conf/nginx.conf ExecReload=/usr/local/nginx/sbin/nginx -s reload ExecStop=/usr/local/nginx/sbin/nginx -s stop [Install] WantedBy=multi-user.target[blockquote2 name='洛维花']ExecStart、ExecReload、ExecStop需要指定到nginx的实际安装目录[/tip]执行命令:systemctl daemon-reload # 开启自启 systemctl enable nginx.service # 启动、重启、停止 systemctl start|reload|stop nginx
-
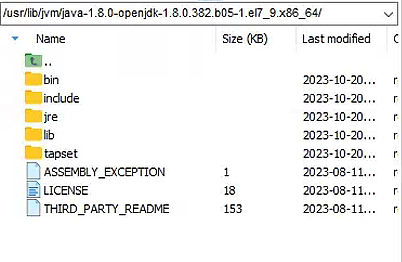
【环境安装记录二】linux 安装配置java linux命令行安装java 安装Java环境查看系统是否安装过java查看系统是否安装过javayum list installed | grep java如果有旧版本的java,且你自己不需要,可以用如下方法卸载所有的java(后边的 * 符号是通配符)yum -y remove java-1.8.0-openjdk*查看java软件包列表yum list java*[blockquote2 name='洛维花']注意: 这里一定要安装openjdk的开发版本(即java-1.8.0-openjdk-devel.x86_64),不然默认安装的是运行环境版本,会导致/usr/lib/jvm/java-1.8.0-openjdk-1.8.0.342.b07-1.el7_9.x86_64目录下只有jre文件夹,这会缺失某些命令,比如Java -version能找到,但是javac -version、jps -lm等命令找不到,而且没法配置环境变量等问题[/tip]安装我们需要的Java版本,这里我选择1.8版本开始安装yum install java-1.8.0-openjdk-devel.x86_64安装好后,使用where命令查看java安装位置whereis java一般都会在lib目录下,然后按照软连接指向一步步排查,可以找到jdk真实的目录位置[root@localdomain1 nacos]# ll /usr/lib/jvm total 4 lrwxrwxrwx. 1 root root 26 Aug 18 17:19 java -> /etc/alternatives/java_sdk lrwxrwxrwx. 1 root root 32 Aug 18 17:19 java-1.8.0 -> /etc/alternatives/java_sdk_1.8.0 lrwxrwxrwx. 1 root root 40 Aug 18 17:19 java-1.8.0-openjdk -> /etc/alternatives/java_sdk_1.8.0_openjdk drwxr-xr-x. 7 root root 4096 Aug 18 17:19 java-1.8.0-openjdk-1.8.0.342.b07-1.el7_9.x86_64 # 实际目录,其他都是软连接,最终指向这个目录 lrwxrwxrwx. 1 root root 34 Aug 18 17:19 java-openjdk -> /etc/alternatives/java_sdk_openjdk lrwxrwxrwx. 1 root root 21 Aug 18 17:19 jre -> /etc/alternatives/jre lrwxrwxrwx. 1 root root 27 Aug 18 17:19 jre-1.8.0 -> /etc/alternatives/jre_1.8.0 lrwxrwxrwx. 1 root root 35 Aug 18 17:19 jre-1.8.0-openjdk -> /etc/alternatives/jre_1.8.0_openjdk lrwxrwxrwx. 1 root root 51 Aug 18 17:19 jre-1.8.0-openjdk-1.8.0.342.b07-1.el7_9.x86_64 -> java-1.8.0-openjdk-1.8.0.342.b07-1.el7_9.x86_64/jre 编辑/etc/profile文件,在文件最后追加变量配置vi /etc/profile#设置Java环境变量 export JAVA_HOME=/usr/lib/jvm/java-1.8.0-openjdk-1.8.0.382.b05-1.el7_9.x86_64 export JRE_HOME=$JAVA_HOME/jre export CLASSPATH=.:$JAVA_HOME/lib:$JRE_HOME/lib:$CLASSPATH export PATH=$PATH:$JRE_HOME/bin:$JAVA_HOME/bin重新执行刚修改的初始化文件,使之立即生效source /etc/profile